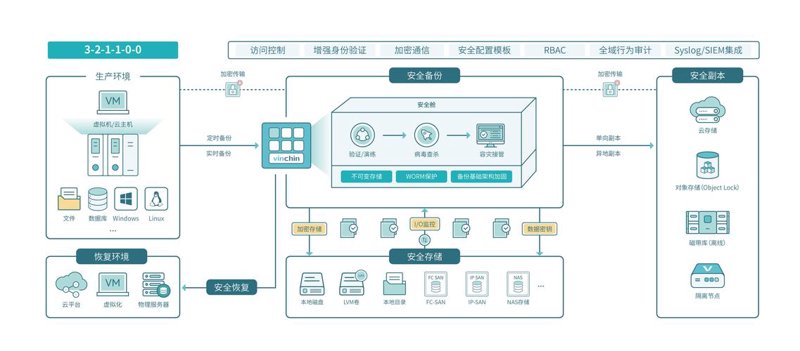
一、了解现状,明确需求
首先,要对当前的企业业务进行深入分析,确定需要保护的关键数据和系统。这一步骤可以通过调查问卷或访谈的方式完成。
二、选择合适的安全工具和技术
市场上有许多不同类型的解决方案,包括防火墙、加密软件等。每种工具都有其优缺点,企业应根据实际情况做出选择。例如,对于需要高度安全性的金融行业来说,使用高级加密标准(AES)进行数据保护是一个不错的选择。
- AES提供强大的安全性
- 但可能会增加计算资源的消耗
- 相比之下,传统防火墙则更适合对性能要求较高的场景
三、制定详细的实施计划
根据选择的安全工具和技术,企业需要制定一份详细的实施计划。这包括部署时间表、预算分配以及具体操作步骤。
四、定期进行安全审计和更新
即使最初的数据保护方案已经到位,也需要定期检查其有效性,并在必要时进行调整或升级。
据Gartner统计,全球有超过80%的企业在过去一年中经历了数据泄露事件。这凸显了构建有效数据安全方案的重要性。
通过上述步骤,企业可以建立一套完善的数据安全防护体系,从而最大程度地降低信息泄露的风险。