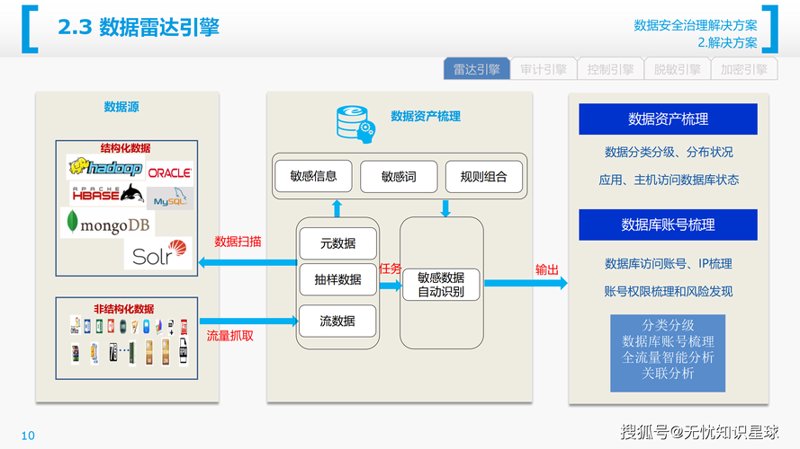
在数字化时代,数据已成为企业的核心资产之一,然而随之而来的是越来越严峻的数据泄露风险。如何构建一套有效的企业数据安全方案?本文将从策略规划、技术实现以及日常管理三个方面出发,为企业提供一份全面而实用的数据安全保障指南。
一、明确目标与需求
首先需要明确企业面临的具体威胁有哪些,比如内部员工违规操作、外部黑客攻击等,并根据这些威胁确定所需的安全措施。不同规模的企业可能面临的挑战也不同,因此在制定方案时要结合自身实际情况进行调整。
二、技术层面的防范
1. 加密技术:对敏感数据进行加密处理可以有效防止信息被窃取。目前市场上主流的加密算法有AES、RSA等,可根据实际需要选择合适的方案。
2. 访问控制:通过设置合理的权限管理机制限制不同角色用户之间的交互行为。例如,只有管理员才能修改系统配置文件;普通员工只能阅读文档而不能对其进行编辑或删除等。
三、日常管理和培训
1. 定期审计:建立完善的监控体系以及时发现潜在的安全隐患,并对已发生的事件进行调查分析,总结经验教训。
2. 安全意识培训:组织相关培训课程提高员工的信息保护意识和技能水平。例如,通过模拟攻击演练让员工了解常见的钓鱼邮件、恶意软件等手段及其防范方法。
综上所述,构建完善的数据安全保障体系不仅需要借助先进的技术工具,还需要结合严格的人文管理措施。只有这样才能够全面地抵御各种可能的安全威胁并确保企业的核心资产得到妥善保管。
参考文献:《信息安全保障体系设计与实现》